- 2026年9〜10月、デジタル庁・Gyazo・タイムズカー・焼肉きんぐ・infoQ・大和証券などで数十万〜1,000万件超の漏えいが相次いで公表された
- 背景にAIの悪用を指摘する声。高性能AI「Claude Mythos」の名前も挙がるが、個々の事件でAIが使われた証拠は公表されていない
- 大和証券は委託先への不正アクセスで約11万人(氏名・メールアドレス・口座番号など)。パスワードは含まれず、この情報だけでは口座にログインできない
- 本当に怖いのは、漏れた情報を組み合わせ、AIで自然な日本語にした「本物そっくりの詐欺メール・電話」
- 個人投資家が今日やること:リンクを開かない/番号を言わない/パスキー/通知/点検/使い回さない/すぐ連絡
こんにちは、なおごろんです。不正アクセスが止まりません。9月から10月にかけて、デジタル庁、タイムズカー、焼肉きんぐ、そして大和証券など、大きな会社や役所から個人情報が漏れたという発表が毎週のように続いています。背景にはAIの悪用があるのでは、という指摘も出ています。相次ぐ不正アクセスの中身とAIとの関係を整理したうえで、証券口座を持つ個人投資家が今日やっておくべきことを7つにまとめました。数字は各社の公表と金融庁の資料で確かめています。
動画で見る(約19分)
相次ぐ不正アクセス(2026年9〜10月の主な公表)
| 公表 | 組織 | 規模 | 主な中身 |
|---|---|---|---|
| 9月11日 | デジタル庁(政府のGSS) | 約24.6万件 | VPN機器の弱点から侵入。職員などの氏名・メール |
| 9月16日 | Gyazo(画像共有) | 約2,362万件 | ユーザー関連データ。画像のメタデータも |
| 9月下旬 | タイムズカー | 約660万件 | 氏名・住所・免許情報。約160万件は免許証画像も |
| 10月5日 | 焼肉きんぐ(公式アプリ) | 約1,079万件 | 会員番号・氏名・メール・電話番号 |
| 10月5日 | infoQ(GMOリサーチ&AI) | 最大約95万件 | ポイントを勝手にギフト券へ(611件・約287万円) |
| 10月5〜7日 | 大和証券など(スカラ i-ask) | 最大約71万件 | 氏名・メール・口座番号・問い合わせ内容 |
件数は各社が「漏えいの可能性」とした最大の数。出典:デジタル庁(ScanNetSecurity)/Gyazo(ScanNetSecurity)/タイムズカー(@IT)/焼肉きんぐ/infoQ(INTERNET Watch)
infoQでは、流出をきっかけに会員のポイントが勝手にAmazonギフトコードへ交換される二次被害(611件・約287万円分)も出ました。漏れた情報は、別のサービスへの不正ログインや詐欺の材料になります。
背景にAIの悪用?
- セキュリティ会社や専門家からは、7月ごろから被害が増加しており、攻撃にAIが悪用されている可能性が高いとの指摘(ITmedia NEWS)
- 生成AIを使うと、弱点を突くプログラムづくりが人力の数日〜数週間から数分に縮むとされる。小さな弱点をつなぎ合わせて侵入経路を作るのもAIが得意
- 公表されるソフトの弱点(CVE)は月5,045件(2026年1月)→ 10,740件(8月)と倍増(Google Threat Intelligence Group、週刊アスキー)
- ただし入口そのものは、パスワードの使い回し・更新プログラムの適用の遅れ・設定ミスなど昔からの弱点だという指摘も多い
名前が挙がるAI「Claude Mythos」
報道でよく名前が挙がるのが、米Anthropic(アンソロピック)のAI「Claude Mythos」です。2026年4月に発表され、ソフトの弱点を見つける能力が高いため一般公開されず、審査を通った約50の企業・組織に限って提供されています。利用企業では危険度の高い弱点が1万件以上見つかったと報じられました(日本経済新聞)。
ただし、今回の日本の事件でMythosが使われたという証拠は公表されていません。Anthropicが9月に公表した悪用対策の報告でも、悪用が確認されたのは一般公開されているモデルで、侵入から大量窃取までを2〜3時間で終えた例が報告されています(報告の概要)。高性能なAIは、守る側にも攻める側にも使える両刃の剣です。
AIの時代、詐欺メールは「上手」になる
- AIで、自然な日本語の詐欺メールを一人ひとりに合わせて大量に作れる。「日本語が変だから詐欺」と見抜くことはもうできない前提で考える
- あちこちから漏れた名前・メール・電話番号・利用サービスを組み合わせた「あなた専用」の詐欺が作れてしまう
- 見分ける力ではなく、仕組み(パスキー・通知・公式アプリ)で守る。具体策は後半の7つ
大和証券の件:何が起きたのか
| 日時 | できごと |
|---|---|
| 10月2日 20時33分ごろ〜3日 8時1分ごろ | スカラコミュニケーションズのFAQ・問い合わせ管理システム「i-ask」の管理サイトに第三者が不正ログインし、不正なプログラムを設置 |
| 10月3日 朝 | データベースの監視で異常を検知し、遮断 |
| 10月5日 | 大和証券が公表(約11万人・約22万件) |
| 10月6日 | スカラが公表(最大5社・延べ713,126件)。シチズン時計も公表 |
| 10月7日 | 損害保険ジャパンが公表(東武鉄道も、利用していたが閲覧の痕跡はないと公表) |
攻撃者は管理画面に入り込み、同じサーバーにあった複数の会社のデータを取り出したとみられています。大和証券のシステム本体への不正アクセスは確認されていません。また、10月5日時点で本件による不正取引や、情報がネット上に公開された事実も確認されていないとしています。
影響を受けた会社
| 会社 | 規模 | 主な項目 | 公表 |
|---|---|---|---|
| 大和証券 | 約11万人(約22万件) | 氏名・メールアドレス・口座番号・問い合わせ内容 | 10月5日 |
| シチズン時計 | 約10万人 | 氏名・住所・電話番号・メールアドレス・問い合わせ内容 | 10月6日 |
| 損害保険ジャパン | 最大約6万件 | 氏名・連絡先など(ドライブレコーダーサービスの問い合わせ) | 10月7日 |
| 東武鉄道 | ― | 利用していたが、情報が見られた痕跡は確認されていない | 10月7日まで |
スカラによると影響は最大5社。まだ公表していない会社がある可能性があります。件数は同じ人の複数の問い合わせを含む延べの数です。
漏れた情報でできること・できないこと
- 漏れたのは名前・メールアドレス・口座番号・問い合わせ内容。ログインのパスワードや暗証番号は含まれていない
- この情報だけで、口座へのログイン・売買・出金はできない(大和証券の説明)
- あなたの名前・口座番号・過去の問い合わせ内容を知っているふりをした、本物そっくりのメールや電話
- 「自分しか知らないはずの情報」が書いてあっても、本物の証拠にはならない
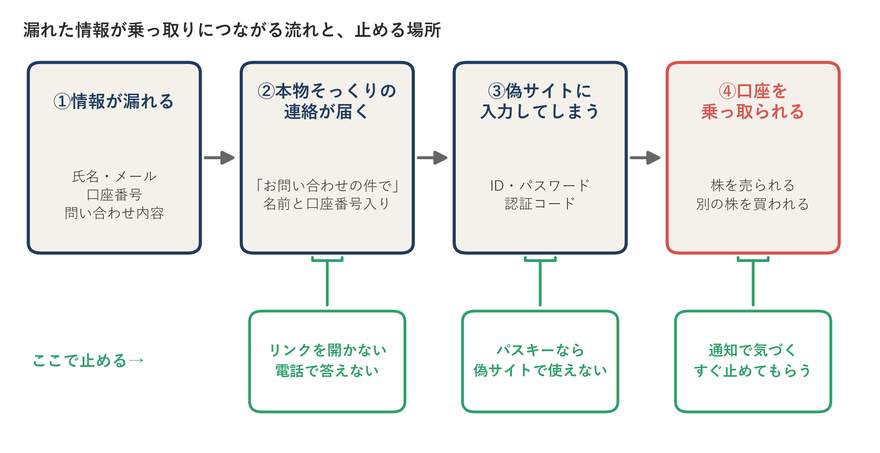
去年の「証券口座の乗っ取り」は終わっていない
2025年春には、にせサイトでIDとパスワードを盗み、持ち株を勝手に売って別の株を買う「証券口座の乗っ取り」が相次ぎました。金融庁のまとめでは、不正取引の金額(売却+買付)は2025年4月だけで約3,048億円にのぼります。
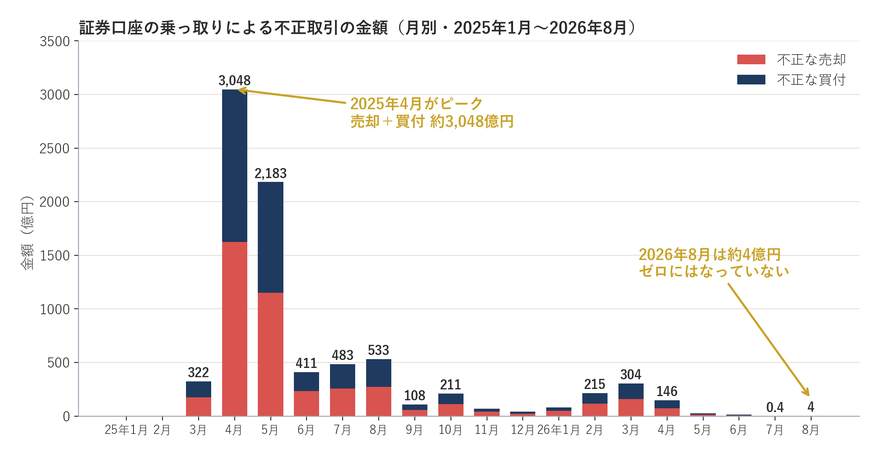
証券各社がログイン時の多要素認証を必須にしたことで被害は大きく減りましたが、2026年に入っても2月・3月は月100億円を超え、2026年8月も約4億円とゼロにはなっていません。
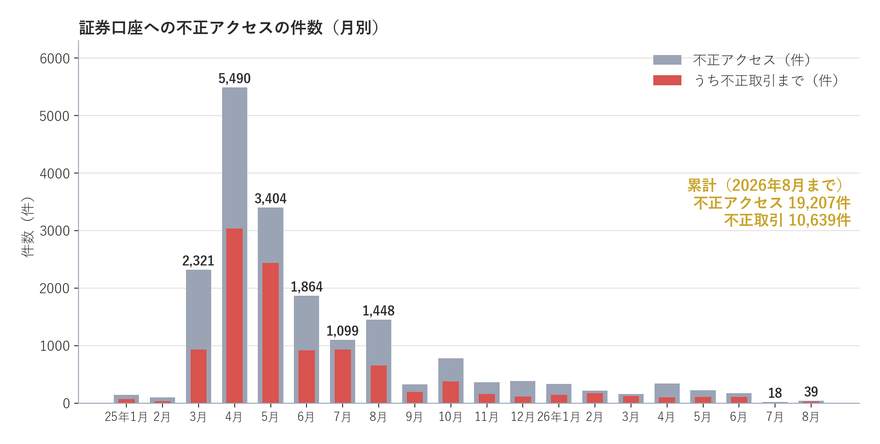
多要素認証が広がった今、だます側は認証コードそのものを聞き出そうとしてきます。名前・メールアドレス・口座番号がそろった情報が出回ると、ねらいを定めた詐欺がしやすくなります。数字が減っているから安心、とは言えません。
こんな連絡に注意
- 「情報漏えいのおわびとして、補償の手続きをしてください」というメール
- 「お客さまの口座で不審な取引がありました。すぐに確認を」というSMS
- 証券会社のサポートを名乗り「本人確認のため、届いた認証コードを読み上げて」という電話
- 名前と口座番号が書かれた、「お問い合わせへの回答」を装ったメール
共通点は急がせること、そしてリンクを押させる・番号を言わせることです。本物の証券会社なら、少し待っても困ることはありません。
個人投資家が今日やる7つのこと
| やること | 中身 | |
|---|---|---|
| 1 | リンクを開かない | メール・SMS・電話で届いた案内のリンクは押さない。ログインは公式アプリかブックマークから |
| 2 | 暗証番号は誰にも言わない | ID・パスワード・暗証番号・認証コードを聞く電話やメールは詐欺。証券会社は聞かない |
| 3 | パスキーにする | フィッシングに強い認証(パスキー・生体認証)を設定。SMSの認証コードより安全 |
| 4 | 通知をオンにする | ログイン・注文・約定・出金の通知メールを受け取り、身に覚えがないものにすぐ気づく |
| 5 | 口座を点検する | 取引履歴・保有残高・出金先の銀行口座・登録メールアドレスに見覚えのない変更がないか |
| 6 | パスワードを使い回さない | 証券口座とメールアドレスのパスワードを、ほかのサービスと別のものにする |
| 7 | おかしいと思ったらすぐ連絡 | 証券会社の公式窓口に電話して取引を止めてもらう。金融庁の相談室・警察にも相談 |
① リンクを開かない
メール・SMSのリンクは、見覚えのある送り主でも押さない。ログインは公式アプリか、自分で登録したブックマークからだけにします。金融庁も同じ呼びかけをしています。
② 暗証番号・コードは誰にも言わない
ID・パスワード・取引暗証番号・SMSで届く認証コードを、証券会社が電話やメールで聞くことはありません。相手が名前や口座番号を知っていても答えず、いったん電話を切って公式の窓口にかけ直しましょう。
③ パスキーにする
パスキーはスマホの顔認証・指紋認証でログインする仕組みで、本物のサイトにしか反応しないため、にせサイトに誘導されても盗まれません。SMSの認証コードは「読み上げさせる」「にせサイトに入力させる」手口で盗まれることがあります。大和証券は2026年4月22日から6月にかけて、ワンタイムパスワードをやめ、パスキーなどを必須にしました(大和証券のお知らせ)。電話認証を選んでいる方は、パスキーへの切り替えを検討してください。
④ 通知をオンにする
ログイン・注文・約定・出金・登録情報の変更を、メールやアプリで知らせてもらう設定にします。身に覚えのない通知に、被害が広がる前に気づけます。
⑤ 口座を点検する
今日一度ログインして、取引履歴・保有残高・出金先の銀行口座・登録メールアドレスと電話番号を確認します。乗っ取りでは先に出金先やメールアドレスを書き換え、通知を止めることがあります。月1回、配当の入金を確かめるついでに点検する習慣にすると続けやすいです。
⑥ パスワードを使い回さない
今回はメールアドレスが漏れています。ほかのサービスと同じメールアドレス+同じパスワードを使っていると、そこから証券口座に入られるおそれがあります。証券口座のパスワードは、ほかで使っていない長いものに変えましょう。メールアカウントそのものも、パスワードの見直しと2段階認証(できればパスキー)を。
⑦ おかしいと思ったら、すぐ連絡
- 身に覚えのない取引・通知 → 証券会社の公式窓口に電話して取引を止めてもらう(番号はメールでなく公式サイトで自分で調べる)
- にせサイトに入力してしまったら、すぐパスワードを変えて証券会社へ
- 相談:金融庁 金融サービス利用者相談室 0570-016811(平日10時〜17時)
- 相談:警察相談専用電話 #9110
大和証券に口座がある方へ
- 大和証券は対象のお客さまに個別に連絡するとしています。その連絡を装った詐欺も考えられるので、内容は公式サイトのお知らせ・公式アプリで確かめる
- 過去に問い合わせた内容は「知られている前提」で考える
- 損害保険ジャパン・シチズン時計に問い合わせたことがある方も、その会社を名乗る連絡に注意
- 慌てて株を売る・口座を解約する必要はない
まとめ
- 9〜10月、デジタル庁・タイムズカー・焼肉きんぐ・大和証券(約11万人)などで大量漏えいが相次ぐ
- 背景にAIの悪用の指摘。ただし個々の事件でAIが使われた証拠は公表されていない
- 漏れた情報だけでは口座は動かせない。危険なのは、組み合わせてAIで仕上げた「本物そっくりの詐欺」
- 今日やる7つ:リンクを開かない/番号を言わない/パスキー/通知/点検/使い回さない/すぐ連絡
出典
- ITmedia NEWS「大和証券、22万件情報漏えいか 顧客約11万人の口座番号も」(2026年10月5日)
- INTERNET Watch「スカラコミュニケーションズのFAQシステム『i-ask』で不正アクセス」
- 日経クロステック「スカラ不正アクセスの影響、シチズン時計・損保ジャパン・東武鉄道も公表」
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」
- 金融庁「不正アクセス・不正取引の発生状況」(2026年9月9日更新・PDF)
- 大和証券「ログイン時の認証方法の変更について」
- ITmedia NEWS「止まらない不正アクセス、背景にAIの“超高速攻撃”か」(2026年10月8日)
- 週刊アスキー「相次ぐ不正アクセス、AIが原因? 専門家に聞く」
- 日本経済新聞「AIミュトスで脆弱性1万件超発見」
- Anthropic「Detecting and countering misuse of AI: September 2026」の概要
- デジタル庁 GSSへの不正アクセス(ScanNetSecurity)
- Gyazoへの不正アクセス(ScanNetSecurity)
- タイムズカーへの不正アクセス(@IT)
- 焼肉きんぐ公式アプリへの不正アクセス
- infoQへの不正アクセス(INTERNET Watch)
本記事は2026年10月9日時点の公表情報にもとづく一般的な注意喚起で、特定の金融商品の売買を勧めるものではありません。個別の状況は、お取引先の証券会社の公式窓口にご確認ください。
コメント